

Piratas informáticos vinculados a Corea del Norte robaron más de USD 351 millones del exchange de criptomonedas Bitget durante un ciberataque ocurrido el día 24 de septiembre de 2026, según confirmó la propia empresa. Se trata del mayor robo de activos digitales registrado en lo que va del año.
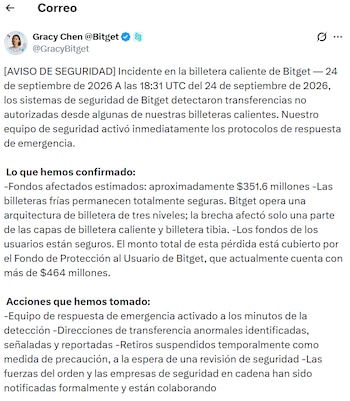
El ataque comenzó a las 18:31 UTC, cuando los sistemas de seguridad de Bitget detectaron transferencias no autorizadas desde varias de sus billeteras conectadas a internet, conocidas como hot wallets, que la plataforma utiliza para el trading activo. La empresa activó de inmediato protocolos de respuesta de emergencia.
La compañía suspendió los retiros de criptomonedas en toda su red mientras investiga el incidente junto con fuerzas de seguridad y firmas especializadas en análisis forense de blockchain, entre ellas Mandiant y SlowMist. Los depósitos y el trading continúan funcionando con normalidad.
La afirmación se basa en el comportamiento de las direcciones IP y el uso de redes privadas virtuales detectado durante la investigación.
Según Chen, los atacantes no lograron robar las claves privadas de las billeteras de la empresa. En cambio, habrían comprometido un sistema interno crítico de la infraestructura de billeteras, lo usaron para falsificar datos de transferencia y activaron el proceso de autorización de firmas para mover los fondos.
La ejecutiva precisó que las billeteras frías, las que permanecen desconectadas de internet, no se vieron afectadas.
Cuáles fueron las consecuencias del robo.
Bitget informó que el monto final del incidente asciende a aproximadamente USD 351,6 millones en distintos activos, entre ellos ether, XRP, BNB, avalanche, USDT y USDC, distribuidos en siete cadenas de bloques diferentes: Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BSC y Base.
La empresa aseguró que la totalidad de la pérdida está cubierta por su fondo de protección al usuario, que mantiene más de USD 464 millones equivalentes a 5.500 bitcoins. Chen remarcó que los saldos de las cuentas de los clientes reflejan sus tenencias reales.
El robo a Bitget superó al hackeo de USD 340 millones sufrido por otro exchange a comienzos de septiembre, en el que el atacante terminó devolviendo casi todo lo sustraído y se quedó apenas con USD 47 millones, de acuerdo con lo publicado por TechCrunch.
Un patrón que se repite en el sector cripto.
Corea del Norte concentra alrededor de tres cuartas partes del valor total de los robos de criptomonedas registrados en 2026 hasta la fecha, según datos de la firma de inteligencia blockchain TRM Labs.
Los grupos vinculados al régimen norcoreano han sido señalados repetidamente por atacar software de código abierto para comprometer masivamente a sus víctimas, con el objetivo declarado de financiar el programa de armas nucleares del país.
El precedente más citado es el robo de USD 1.500 millones sufrido por el exchange Bybit en febrero de 2025, atribuido por investigadores de blockchain al Grupo Lazarus, una organización de hackers vinculada al Estado norcoreano.
El director ejecutivo de Bybit, Ben Zhou, ofreció ayuda a Bitget para rastrear los fondos robados, en una muestra de reciprocidad entre plataformas que ya habían colaborado antes, según CNBC.
Chen no precisó una fecha para la reapertura de los retiros en Bitget, aunque adelantó en una transmisión en X que el proceso podría demorar entre horas y días, y que en principio no debería extenderse por semanas. (I)

Los atacantes vulneraron un sistema interno de infraestructura para autorizar firmas
sin afectar las claves privadas ni las billeteras frías. (KCNA via REUTERS)
Fuente: evafm.net – infobae.com


